Nginx và Traefik - Reverse Proxy, Load Balancer, API Gateway và cách cấp SSL miễn phí
Reverse Proxy khác Forward Proxy, Load Balancer, API Gateway ở đâu, vì sao VPS luôn cần một lớp trung gian trước khi request chạm vào app, so sánh Nginx với Traefik, cách viết config cho từng cái, UFW và cách cấp HTTPS bằng Let's Encrypt.
#nginx #traefik #reverse-proxy #devops #networking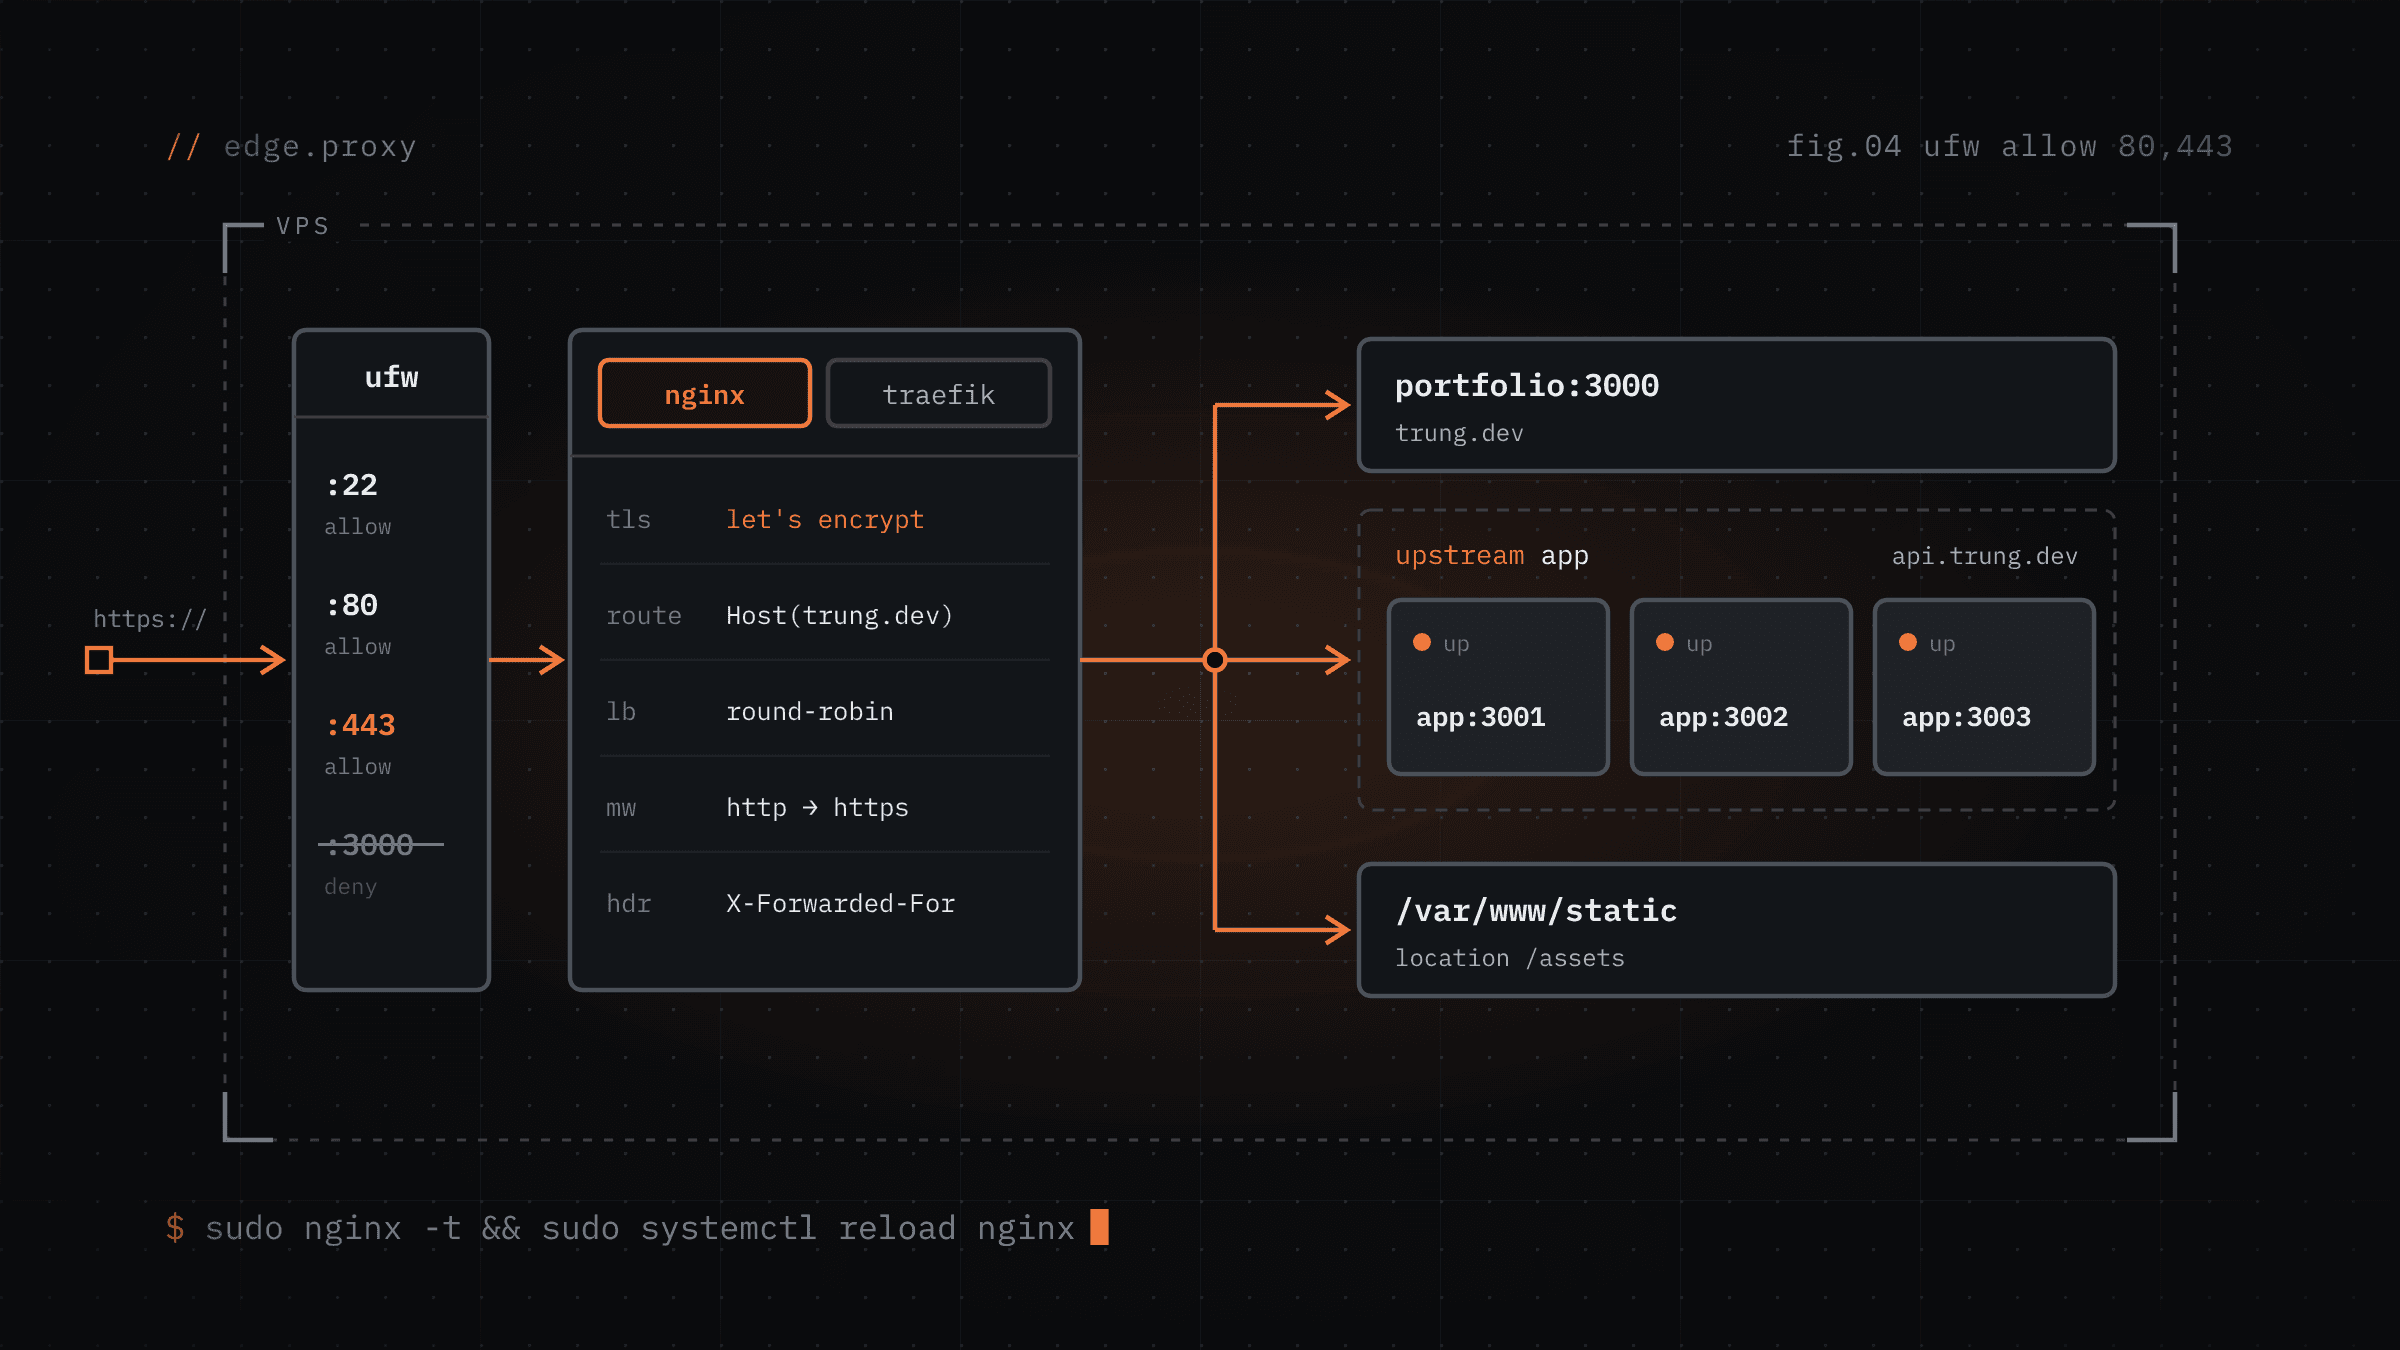
Nginx và Traefik có phải cùng một thứ không?
Đúng. Cả hai đều là reverse proxy - server đứng trước backend, nhận request từ client rồi chuyển vào app phía sau. Nginx còn kiêm luôn web server (serve file tĩnh), còn Traefik chỉ tập trung làm proxy nhưng bù lại tự phát hiện service qua Docker hoặc Kubernetes.
User → [Reverse Proxy :443] → app1:3000
                            → app2:4000
Client chỉ nói chuyện với proxy, không biết backend thật chạy ở đâu, port nào, bao nhiêu bản sao.
Phân biệt Load Balancer, Reverse Proxy, Forward Proxy, API Gateway
Đây là các vai trò, không phải sản phẩm riêng biệt. Một phần mềm như Nginx có thể đóng cả bốn vai trò cùng lúc.
| Đứng ở đâu | Mục đích | Ví dụ | |
|---|---|---|---|
| Forward proxy | Trước client | Ẩn/kiểm soát client đi ra internet | Squid, proxy công ty, VPN |
| Reverse proxy | Trước server | Ẩn backend, TLS, routing theo domain/path | Nginx, Traefik, Caddy |
| Load balancer | Trước nhiều bản sao của 1 app | Chia tải, health check, failover | HAProxy, Nginx upstream, AWS ALB |
| API Gateway | Reverse proxy + tính năng cho API | Auth, rate limit, transform, versioning, quota | Kong, AWS API Gateway |
Reverse proxy là nền tảng. Load balancer và API gateway đều là reverse proxy có thêm tính năng riêng cho mục đích cụ thể.
Lớp trung gian này nằm ở đâu khi deploy VPS?
User không đi thẳng vào app. Luồng thực tế:
User → Nginx/Traefik (80/443) → app (localhost:3000, không mở ra ngoài)Nếu không có lớp này:
- App phải tự listen cổng 80/443, cần root hoặc
setcap. - 1 VPS chỉ chạy được 1 app trên cổng 80/443 - không chia được
a.com→ app A,b.com→ app B. - Không có HTTPS tự động, không gzip/cache, không rate limit.
- App bị lộ trực tiếp ra internet, dễ bị tấn công quét port hơn.
Deploy trên Vercel, Render... thì sao?
Các nền tảng này đã có sẵn lớp reverse proxy/load balancer ở edge network của họ. Bạn push code, họ lo routing, TLS, CDN. Bạn không cần và cũng không thể tự đặt Nginx trước - đó chính là thứ bạn trả tiền để khỏi phải tự vận hành.
So sánh Nginx và Traefik
| Nginx | Traefik | |
|---|---|---|
| Cấu hình | File tĩnh .conf, reload thủ công | Động, tự đọc label Docker/K8s, không cần reload |
| Thêm service mới | Sửa conf, nginx -t, reload | Gắn label vào container là xong |
| SSL Let's Encrypt | Cần certbot (tool ngoài) | Tích hợp sẵn, tự cấp và tự gia hạn |
| Serve file tĩnh | Rất mạnh | Không |
| Hiệu năng | Cực cao, rất trưởng thành | Tốt, hơi thấp hơn một chút |
| Dashboard | Không (bản free) | Có sẵn |
Ví dụ cụ thể:
- Nginx: 1 VPS chạy Next.js build tĩnh + WordPress + file ảnh, cần cache, gzip, serve static, cấu hình ít thay đổi.
- Traefik: VPS chạy Docker Compose với 5-10 container (portfolio, blog, API, n8n...). Mỗi lần thêm app mới chỉ cần thêm label, HTTPS tự có.
Chọn cái nào: stack chủ yếu là Docker và hay thêm/bớt service thì chọn Traefik. Cần serve static, tinh chỉnh sâu, hoặc chỉ 1-2 app cố định thì chọn Nginx. Cả hai đều dư sức cho một VPS cá nhân.
Cách viết config cho Nginx
Nginx cấu hình theo khối server, mỗi khối là một domain/site. File thường nằm ở /etc/nginx/sites-available/, symlink sang /etc/nginx/sites-enabled/.
Reverse proxy cơ bản
server {
    listen 80;
    server_name trung.dev www.trung.dev;

    location / {
        proxy_pass http://127.0.0.1:3000;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
listen 80: cổng Nginx lắng nghe.server_name: request khớpHostheader nào thì vào block này. Đây là cách 1 VPS chạy nhiều domain trên cùng port 80/443.location /: match path, có thể thêm nhiềulocationcho từng route (/api,/admin...).proxy_pass: địa chỉ backend thật.proxy_set_header: backend mặc định chỉ thấy IP của Nginx, không thấy IP thật của user. Các header này forward lại thông tin gốc (host, IP, scheme) để backend log đúng và nhận biết request là HTTPS.
Load balancing nhiều instance
upstream app {
    least_conn;
    server 127.0.0.1:3000;
    server 127.0.0.1:3001;
}

server {
    listen 80;
    server_name trung.dev;

    location / {
        proxy_pass http://app;
    }
}
upstream khai báo một nhóm server. Mặc định Nginx chia round-robin; least_conn ưu tiên server đang ít kết nối hơn; ip_hash giữ 1 user luôn về cùng 1 server (session sticky).
Serve file tĩnh + reverse proxy song song
server {
    listen 80;
    server_name trung.dev;

    location /_next/static/ {
        alias /var/www/portfolio/.next/static/;
        expires 30d;
        access_log off;
    }

    location / {
        proxy_pass http://127.0.0.1:3000;
    }
}
Đây là chỗ Nginx mạnh hơn Traefik: asset tĩnh (JS, CSS, ảnh) được serve trực tiếp từ disk, không cần đi qua app, giảm tải cho backend.
Sau khi sửa config luôn kiểm tra cú pháp trước khi reload, tránh làm sập site đang chạy:
sudo nginx -t && sudo systemctl reload nginxCách viết config cho Traefik
Traefik tách 2 loại config: static config (khai báo lúc khởi động: entrypoint, provider nào) và dynamic config (router/service, có thể đổi mà không cần restart). Với Docker, dynamic config thường viết ngay trong labels.
Static config - docker-compose.yml của Traefik
services:
  traefik:
    image: traefik:v3
    command:
      - --providers.docker=true
      - --providers.docker.exposedbydefault=false
      - --entrypoints.web.address=:80
      - --entrypoints.websecure.address=:443
    ports:
      - "80:80"
      - "443:443"
    volumes:
- /var/run/docker.sock:/var/run/docker.sock:roproviders.docker=true: Traefik lắng nghe Docker socket, tự phát hiện container mới.exposedbydefault=false: container nào không có labeltraefik.enable=truethì không bị lộ ra ngoài - quan trọng để tránh vô tình public nhầm service nội bộ.entrypoints: định nghĩa cổng vào, đặt tên (web,websecure) để router bên dưới tham chiếu.
Dynamic config - labels trên từng app
Mỗi service muốn được Traefik route tới chỉ cần khai báo 3 tầng: router (nhận request nào) → middleware (xử lý trung gian, tùy chọn) → service (chuyển tới container nào, port nào).
services:
  portfolio:
    image: my-portfolio
    labels:
      - traefik.enable=true
      - traefik.http.routers.portfolio.rule=Host(`trung.dev`)
      - traefik.http.routers.portfolio.entrypoints=websecure
- traefik.http.services.portfolio.loadbalancer.server.port=3000routers.portfolio.rule: điều kiện match, có thể dùngHost(),PathPrefix(), kết hợp&&.entrypoints=websecure: router này chỉ nhận request từ cổng 443 đã khai báo ở static config.services...loadbalancer.server.port: port nội bộ container đang lắng nghe. Có nhiều container cùng label thì Traefik tự load balance round-robin, không cần khai báoupstreamnhư Nginx.
Middleware - ví dụ redirect HTTP sang HTTPS
labels:
  - traefik.http.routers.portfolio-http.rule=Host(`trung.dev`)
  - traefik.http.routers.portfolio-http.entrypoints=web
  - traefik.http.routers.portfolio-http.middlewares=to-https
  - traefik.http.middlewares.to-https.redirectscheme.scheme=https
Middleware là khối tái sử dụng được: có thể gắn thêm ratelimit, basicauth, stripprefix... vào bất kỳ router nào bằng cách thêm vào danh sách middlewares.
Thêm app mới trong Traefik chỉ cần thêm block service + labels mới trong docker-compose.yml, không cần đụng vào cấu hình Traefik gốc, cũng không cần reload thủ công.
UFW liên quan gì đến cả hai?
UFW là firewall (tầng 3/4, lọc theo IP/port), hoạt động độc lập nhưng song song với proxy: UFW quyết định port nào được phép vào máy, proxy quyết định request đó đi đâu tiếp.
sudo ufw allow 22/tcp     # SSH
sudo ufw allow 80/tcp     # HTTP
sudo ufw allow 443/tcp    # HTTPS
sudo ufw enable
Không mở port của app (3000, 5432...) ra ngoài - backend chỉ nghe localhost, proxy gọi vào nội bộ.
Bẫy hay gặp: Docker publish port kiểu ports: "3000:3000" sẽ bỏ qua UFW vì Docker tự ghi thẳng vào iptables, nên port vẫn lộ dù UFW đang chặn. Cách tránh: không publish port của app (chỉ để Nginx/Traefik publish 80/443), hoặc bind 127.0.0.1:3000:3000 nếu vẫn muốn expose cho debug.
Cấp SSL/HTTPS bằng cách nào?
Dùng Let's Encrypt - miễn phí, điều kiện là domain đã trỏ A record về IP VPS.
Cần mở cả 80 và 443:
- 443: nơi phục vụ HTTPS thật.
- 80: Let's Encrypt xác minh domain qua HTTP-01 challenge (truy cập
http://domain/.well-known/acme-challenge/...), đồng thời dùng để redirect HTTP → HTTPS.
Nếu không muốn mở port 80, dùng DNS-01 challenge (cần API token của DNS provider như Cloudflare) - cách này còn cấp được cả wildcard *.trung.dev.
Nginx dùng certbot:
sudo apt install certbot python3-certbot-nginx
sudo certbot --nginx -d trung.dev -d www.trung.dev
Certbot tự sửa conf thêm listen 443 ssl, trỏ đường dẫn cert, redirect 80 → 443, và cài timer tự gia hạn. Kiểm tra bằng:
sudo certbot renew --dry-runTraefik cấp cert ngay trong static config, không cần tool ngoài:
command:
  - --certificatesresolvers.le.acme.email=trungphan9dxd@gmail.com
  - --certificatesresolvers.le.acme.storage=/letsencrypt/acme.json
  - --certificatesresolvers.le.acme.httpchallenge.entrypoint=web
Rồi gắn vào từng router:
labels:
  - traefik.http.routers.portfolio.tls.certresolver=le
Traefik tự xin cert khi router mới xuất hiện, tự gia hạn, không cần cron riêng. Lưu ý file acme.json phải chmod 600, nếu không Traefik sẽ từ chối khởi động.
Kết luận
Nginx và Traefik giải quyết cùng một bài toán - đứng giữa user và app - nhưng theo hai triết lý khác nhau: Nginx thiên về file config tĩnh, ổn định, mạnh về serve static; Traefik thiên về tự động hóa quanh Docker, ít việc tay hơn khi hệ thống hay đổi. Dù chọn cái nào, ba thứ luôn đi cùng nhau trên một VPS: UFW chặn port ở tầng firewall, reverse proxy định tuyến request theo domain, và Let's Encrypt lo phần HTTPS - thiếu một trong ba, phần còn lại cũng không đủ an toàn.